Linux操作系统管理与网络服务教程 构建高效计算机系统服务
引言
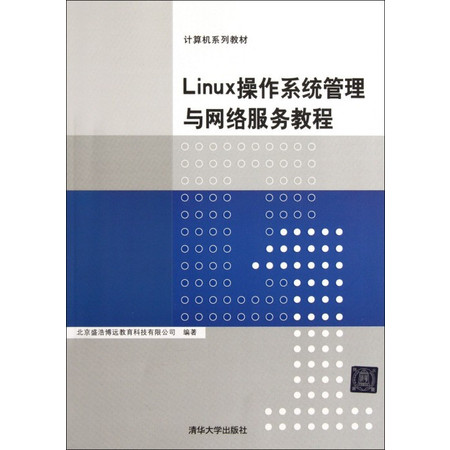
在当今信息化时代,Linux操作系统凭借其开源、稳定、高效和安全的特性,已成为服务器领域的主流选择。无论是互联网企业、金融机构还是教育科研单位,Linux系统都承担着关键的网络服务与计算任务。掌握Linux系统管理与网络服务配置,是计算机专业人员必备的核心技能。本文以《Linux操作系统管理与网络服务教程》为蓝本,结合邮乐官方网站等实际应用场景,系统阐述Linux系统管理与网络服务的核心知识与实践方法。
一、Linux操作系统基础管理
1.1 系统安装与初始化配置
Linux操作系统的安装是系统管理的第一步。以CentOS/RHEL或Ubuntu Server为例,安装过程中需合理规划磁盘分区(如/boot、/、/home、swap等),选择最小化安装以减少安全风险,并配置网络参数。安装完成后,应进行系统更新、配置主机名、设置时区与NTP时间同步,确保系统处于最新且稳定的状态。
1.2 用户与权限管理
Linux是多用户多任务操作系统,用户与权限管理是系统安全的基础。通过useradd、usermod、userdel管理用户账户,使用groupadd管理用户组。权限管理采用UGO模型(User、Group、Other)与rwx权限位,结合chmod、chown、chgrp命令进行精细化控制。可借助ACL(访问控制列表)实现更灵活的权限分配。对于关键系统文件,应遵循最小权限原则,避免过度授权。
1.3 文件系统与存储管理
Linux支持Ext4、XFS、Btrfs等多种文件系统。管理员需掌握fdisk、parted等分区工具,以及mkfs、mount、umount等文件系统操作命令。LVM(逻辑卷管理)提供了灵活的存储扩展能力,通过PV、VG、LV的层层抽象,可实现在线扩容与快照。对于网络存储,可配置NFS、iSCSI等共享服务,满足企业级存储需求。日常运维中,应定期使用df、du监控磁盘使用情况,并设置日志轮转(logrotate)防止磁盘写满。
1.4 进程与服务管理
Linux系统中,进程管理通过ps、top、htop、kill等命令实现。Systemd是现代Linux发行版默认的初始化系统和服务管理器,使用systemctl命令管理服务(启动、停止、重启、开机自启),使用journalctl查看系统日志。管理员应熟悉Unit文件的结构,能够编写自定义Service文件,实现应用服务的标准化托管。
二、网络配置与基础服务
2.1 网络参数配置
Linux网络配置可通过ip命令(推荐)或修改配置文件(如/etc/sysconfig/network-scripts/ifcfg-eth0或/etc/netplan/*.yaml)完成。需掌握IP地址、子网掩码、网关、DNS的设置方法。NetworkManager提供了nmcli命令行工具和nmtui图形界面,便于网络连接管理。对于多网卡场景,可配置bonding或teaming实现链路冗余与负载均衡。
2.2 远程管理与文件传输
SSH是Linux远程管理的标准协议。通过配置SSH密钥认证、修改默认端口、禁用root直接登录、限制访问IP等措施,可显著提升SSH安全性。scp和sftp用于安全文件传输,而rsync则提供了高效的文件同步与备份能力,支持增量传输和远程同步。
2.3 常见网络服务配置
2.3.1 Web服务(Apache/Nginx)
Web服务是企业应用的基础。以Nginx为例,需掌握其安装、虚拟主机配置、反向代理、负载均衡及HTTPS证书配置。对于动态应用,可结合PHP-FPM或作为Tomcat的前端代理。配置完成后,使用nginx -t检查语法并平滑重载。
2.3.2 数据库服务(MySQL/MariaDB)
数据库服务需注重安全与性能。安装后应运行mysql<em>secure</em>installation进行安全加固,配置合理的字符集、连接数、缓冲池大小。定期备份(mysqldump或xtrabackup)与主从复制是保障数据高可用的关键。
2.3.3 文件共享服务(Samba/NFS)
Samba用于与Windows系统间的文件共享,需配置smb.conf中的共享目录、用户认证与权限。NFS适用于Linux/Unix环境,需在服务端配置/etc/exports,客户端通过mount -t nfs挂载。两者均需结合防火墙规则控制访问。
2.3.4 DNS与DHCP服务
DNS服务(BIND)需配置正向/反向解析区域文件,支持主从复制与缓存功能。DHCP服务(dhcpd)可动态分配IP地址,需定义地址池、租约时间及网关/DNS选项。两者结合,可构建完整的网络基础架构。
三、系统安全与监控
3.1 防火墙与SELinux
CentOS/RHEL系列默认使用firewalld作为防火墙管理工具,通过firewall-cmd配置区域、服务、端口规则。SELinux提供了强制访问控制,需理解其上下文与策略,掌握getenforce、setenforce、semanage等命令,在必要时调整策略而非简单禁用。
3.2 系统监控与日志管理
监控是保障系统稳定运行的重要手段。可使用top、vmstat、iostat、sar等工具监控系统性能,结合Nagios、Zabbix、Prometheus等开源监控平台实现集中告警。日志管理方面,rsyslog负责收集系统日志,logrotate负责日志轮转,journalctl用于查询systemd日志。应定期审计日志,发现异常行为。
四、实践应用:邮乐官方网站服务器部署示例
邮乐官方网站作为电商平台,需承载高并发访问与安全交易。以下基于Linux系统部署邮乐官网的典型架构及配置要点:
- 系统环境:选择CentOS 7.x或Ubuntu 20.04 LTS,最小化安装,内核参数调优(如文件句柄数、TCP连接优化)。
- Web层:采用Nginx作为前端Web服务器,配置虚拟主机绑定邮乐域名,启用HTTPS(SSL证书),设置静态资源缓存与gzip压缩,通过upstream配置后端应用服务器负载均衡。
- 应用层:部署Tomcat/Java或PHP-FPM运行网站程序,使用Systemd管理服务进程,配置日志目录并接入logrotate。
- 数据库层:MySQL主从复制架构,主库负责写,从库负责读,配置半同步复制提升数据一致性,定期全量备份与binlog增量备份。
- 共享存储:使用NFS或分布式文件系统(如GlusterFS)存储用户上传的图片、订单附件等。
- 安全防护:firewalld仅开放80/443/22端口,启用SELinux enforcing模式,部署WAF(如ModSecurity)防御SQL注入与XSS攻击,配置fail2ban防止暴力破解。
- 监控告警:部署Zabbix监控服务器CPU、内存、磁盘、网络及服务端口状态,设置邮件/短信告警阈值,确保故障及时发现。
通过上述配置,可构建一个高可用、可扩展的Linux服务器环境,为邮乐官方网站提供稳定的计算机系统服务支撑。
五、
Linux操作系统管理与网络服务配置是计算机系统服务建设的基石。本文从基础管理、网络服务、安全监控到实际部署,系统梳理了Linux管理员应掌握的核心技能。随着云计算与容器技术的发展,Linux技能栈将不断延伸,建议读者在掌握传统服务配置的基础上,进一步学习Docker、Kubernetes、Ansible等自动化与云原生技术,以应对日益复杂的IT基础设施需求。通过持续实践与,方能成为一名优秀的Linux系统管理工程师,为企业的信息化建设贡献力量。
如若转载,请注明出处:http://www.wriquo.com/product/30.html
更新时间:2026-11-01 12:00:11